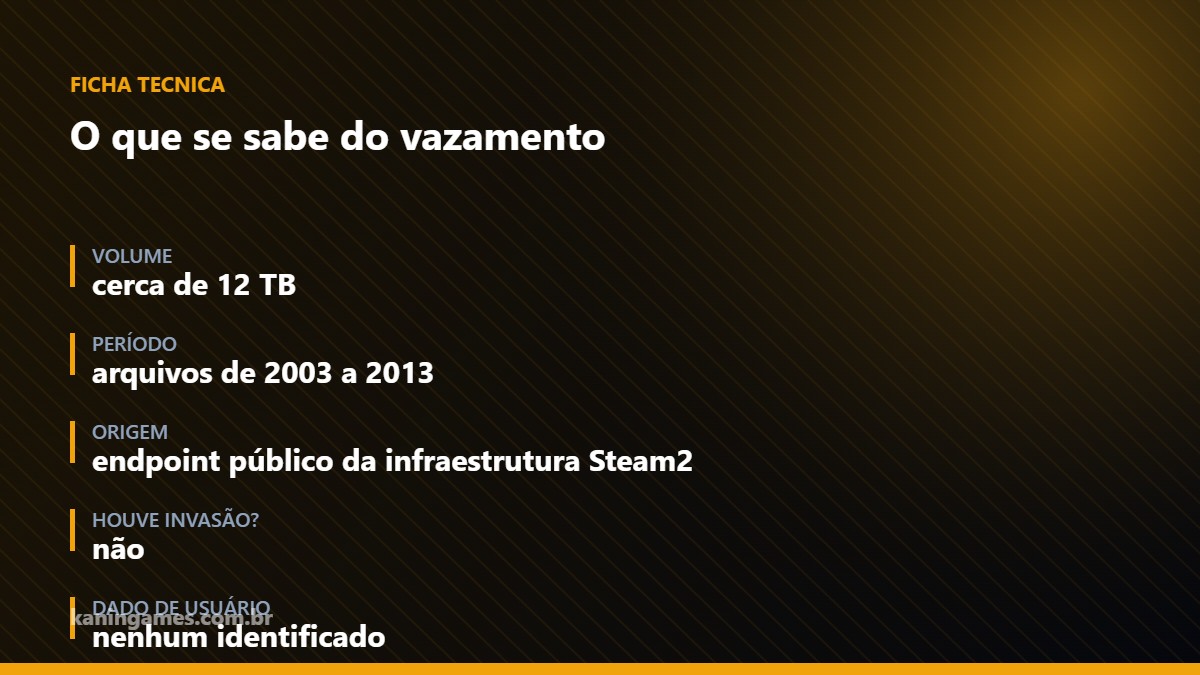
Um arquivo de aproximadamente 12 TB com conteúdo interno dos servidores antigos da Steam vazou e já circula na internet. São builds não lançados, versões de teste e material de desenvolvimento de 2003 a 2013, incluindo coisas que a Valve nunca mostrou a ninguém.
E aqui está o detalhe que muda a leitura da história toda: a Valve não foi hackeada. O material saiu de um endpoint da infraestrutura antiga que ficou acessível publicamente, e alguém com conhecimento suficiente para achar esse endereço simplesmente baixou o que estava lá.
Como a gente chegou até aqui
Para entender por que o vazamento para em 2013, é preciso voltar um pouco. Até aquele ano, a Steam distribuía arquivos por um sistema chamado Steam2. Em 2013 a Valve migrou tudo para o SteamPipe, que é a base do que roda hoje.
O Steam2 não foi desligado com a chave geral. Ficou ali, parado, com o conteúdo da década anterior ainda armazenado. E a arquitetura antiga não tinha o mesmo controle de acesso que a empresa aplica hoje. Quem encontrou o caminho encontrou uma década inteira congelada.
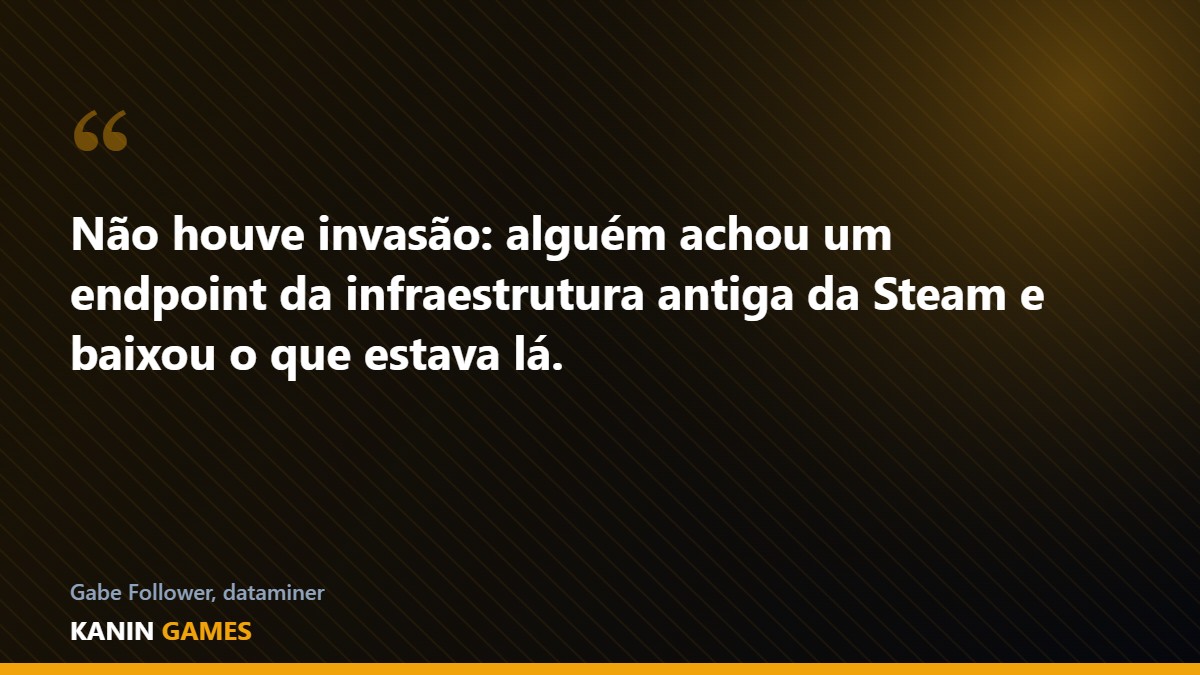
O dataminer Gabe Follower, que acompanha a Steam há anos, descreveu o processo exatamente assim: não houve invasão, houve alguém que achou um endpoint e puxou o conteúdo. A distinção importa juridicamente e importa tecnicamente. Um servidor exposto é falha de configuração, não crime de intrusão.
E não é a primeira vez que a infraestrutura antiga da Valve aparece nesse tipo de notícia. Em 2025 a empresa passou por um episódio envolvendo cerca de 89 milhões de registros de códigos de uso único já expirados. Naquele caso também não havia senha nem dado de pagamento no meio, mas o padrão se repete: sistemas legados que ninguém revisita até alguém de fora revisitar por eles.
Leia também: Rumor: pacotes atualizados pela Valve colocam o Steam Frame perto da pré-venda
O que tem dentro do arquivo
O conteúdo é o motivo pelo qual a comunidade de preservação passou a semana sem dormir. Alguns achados já catalogados:
- Uma build de Left 4 Dead de junho de 2008, com HUD diferente do final, falas cortadas e assets reaproveitados de outros projetos.
- Um beta de Portal 2 de julho de 2009, da fase conhecida como Core Hub, com arte de rascunho e um design alternativo da GLaDOS.
- Um asset de arma chamado Weaponizer, ligado ao Half-Life 2: Episode 3 que nunca saiu.
- Builds antigas de Counter-Strike: Global Offensive com interface diferente e armas cortadas do jogo final, como a MP5-Active.
- Um beta de PC de Sonic 4 Episode 2 — ou seja, o vazamento não se limita a material da própria Valve.
Esse último ponto é o mais delicado. Os servidores da Steam guardavam builds de terceiros: Call of Duty, Fallout, Civilization e um monte de jogo indie passaram por ali. Não é só a Valve que teve arquivo antigo exposto. Foi todo mundo que distribuía pela Steam naquele período.
O que muda agora
A Valve não se pronunciou até agora, e o silêncio é coerente com o histórico da empresa. Material com mais de treze anos, sem dado de usuário envolvido, sem risco financeiro imediato: é pouco provável que a resposta seja uma ofensiva jurídica ampla.
Vale lembrar que a Valve historicamente tolera bem o trabalho de preservação em cima do próprio catálogo. Mods, engenharia reversa e arquivos de comunidade sempre tiveram folga por ali. Isso não significa que não haverá pedido de remoção pontual, especialmente se a publisher de um jogo de terceiro reclamar do que apareceu com o nome dela.
A comunidade reagiu como você imaginaria: em duas frentes. De um lado, os arquivistas, que veem uma década de história de desenvolvimento se tornando pública de uma vez. Do outro, quem levanta a pergunta incômoda, e ela é legítima: material que um estúdio decidiu não lançar continua sendo dele, mesmo treze anos depois.
O que vem pela frente
Duas coisas valem acompanhar. A primeira é se alguma publisher de terceiro entra com pedido de remoção. Se isso acontecer, tende a ser pontual e não contra o arquivo inteiro, porque o arquivo está espalhado demais para sumir.
A segunda é mais interessante para quem usa a Steam: se a Valve vai fazer uma varredura pública na própria infraestrutura legada. O incidente de 2025 e este apontam para o mesmo lugar, e a empresa tem histórico de resolver esse tipo de coisa em silêncio, sem post no blog.
Leia também: Steam Next Fest de outubro já tem data — e vem depois de uma edição recorde
O que isso muda pra você
Começando pelo que importa: sua conta não está em risco. Não há senha, e-mail, dado de pagamento ou histórico de compra nesse vazamento. É arquivo de desenvolvimento de jogo, não base de usuário. Você não precisa trocar senha por causa disso, embora ativar o Steam Guard continue sendo boa ideia por motivos que independem desta notícia.
O risco real é outro, e ele é bem concreto. Vazamento grande é prato feito para quem distribui malware. Já apareceram links prometendo o pacote completo, e baixar executável antigo de origem desconhecida é uma das formas mais eficientes de infectar a própria máquina. Build de 2008 não roda em Windows moderno sem gambiarra, e a gambiarra costuma vir acompanhada.
Se a curiosidade é sobre o conteúdo, o caminho seguro é ler a análise de quem já abriu os arquivos. Canais de preservação estão publicando comparativos e capturas, e você vê o que interessa sem instalar nada.
E se você esperava alguma revelação sobre Half-Life 3, calma. O que apareceu foi um asset de arma do Episode 3, de mais de treze anos atrás, de um projeto cancelado. É história, não roadmap.